PHP2Shell: Was die kritische PHP-Lücke für deine Website bedeutet
Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Lücken geschlossen, die fast jede PHP-Website betreffen. Inzwischen gibt es automatisierte Angriffe. Hier steht, was passiert ist, wie du prüfst, ob deine Seite sicher ist, und wie wir reagiert haben.
Update 22. Oktober 2026: Das BSI hat seine Warnung auf Version 1.2 aktualisiert und bleibt bei Warnstufe 3 (Orange). Neu ist: Ein Proof-of-Concept ist öffentlich, und es gibt automatisierte Angriffsversuche, sowohl vor als auch nach Erscheinen der Patches. Erfolgreiche Angriffe auf Unternehmen oder Behörden sind dem BSI bisher nicht bestätigt, weltweit sind aber noch sehr viele Systeme ungepatcht. Wer noch nicht aktualisiert hat, sollte das sofort tun (BSI).
PHP2Shell ist der Name für zwei kritische Sicherheitslücken im Kern der Programmiersprache PHP, die am 21. Oktober 2026 geschlossen wurden. Über sie können Angreifer ohne Anmeldung Schadcode auf einem Webserver ausführen. Weil ein großer Teil aller Websites auf PHP läuft, betrifft das die meisten Unternehmenswebsites, Onlineshops und Content-Management-Systeme. Wer seine PHP-Version noch nicht aktualisiert hat, sollte das heute tun.
Was ist PHP2Shell?
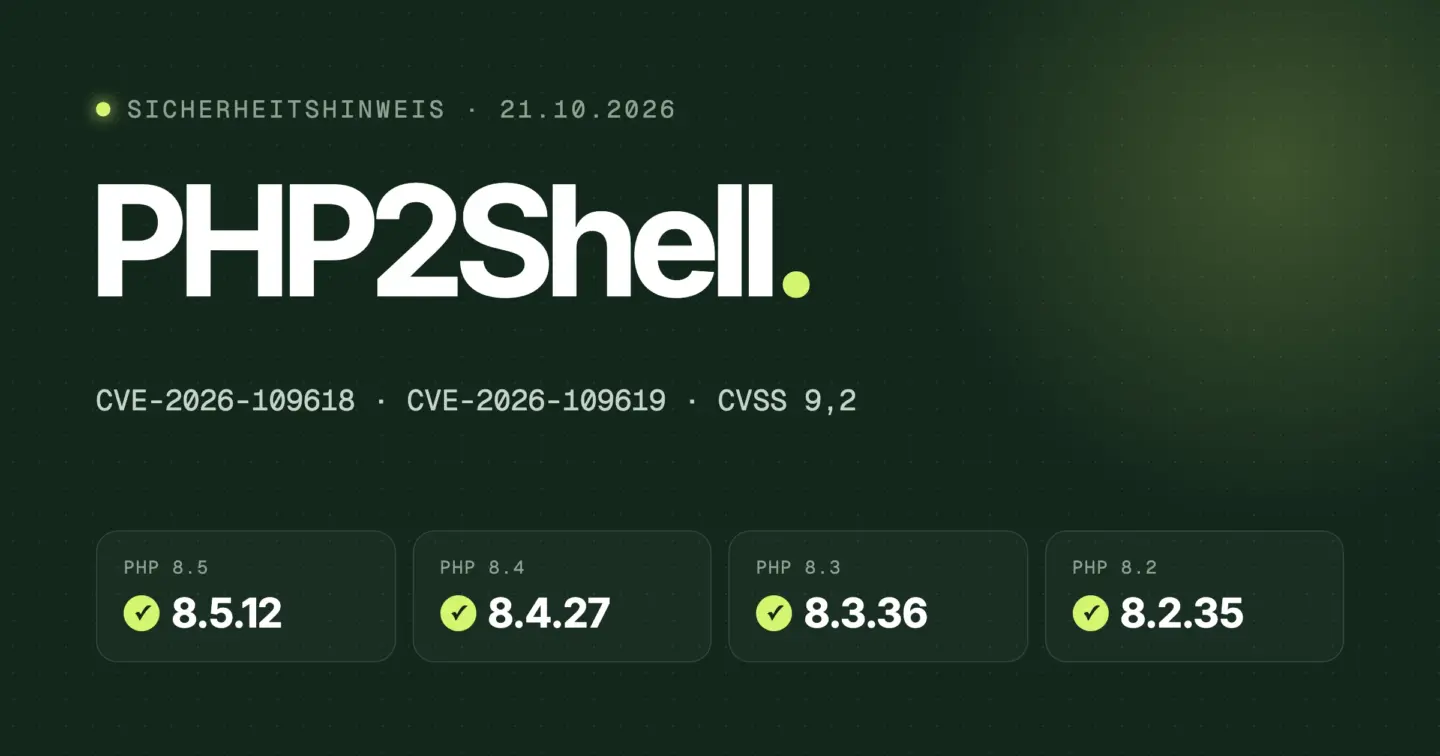
PHP2Shell bezeichnet die Schwachstellen CVE-2026-109618 und CVE-2026-109619 im PHP-Interpreter selbst, nicht in einem einzelnen Plugin oder Theme. Das PHP-Projekt bewertet beide mit 9,2 von 10 Punkten auf der CVSS-v4.0-Skala, also als kritisch (Huntress).
Technisch geht es um Fehler in der Speicherverwaltung, während PHP eine Anfrage vorbereitet und wieder aufräumt. Laut Huntress kann ein manipulierter Aufruf dazu führen, dass PHP halb vorbereitete oder bereits freigegebene Daten weiterverwendet. Im ungünstigsten Fall führt das zur Ausführung von fremdem Code mit den Rechten des Webservers. Bei Apache mit mod_php kann der Angriff laufen, bevor überhaupt der Code der Website startet.
Die US-Cybersicherheitsbehörde CISA beschreibt die Lücken als „unauthenticated remote code execution“, die alle PHP-Installationen betreffen, die Webanfragen verarbeiten (CISA).
Warum ist die Lage so ernst?
Ernst ist die Lage vor allem, weil Details schon vor dem Patch an die Öffentlichkeit gelangt sind. Laut Huntress tauchte am Morgen des 20. Oktober ein Beitrag zu den Lücken auf, das PHP-Projekt zog daraufhin seinen Notfall-Release vor. Am 21. Oktober erschienen die korrigierten Versionen, am Nachmittag veröffentlichten Sicherheitsforscher technische Analysen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stuft das Risiko laut ZDF als „außerordentlich hoch“ ein, mit Warnstufe 3 (Orange). Betreiber sollen ihre Server im Zweifel komplett vom Netz nehmen (ZDFheute). Einzelne Organisationen haben genau das getan, etwa die Stadt Mainz mit ihrem Portal.
Seit dem 22. Oktober ist klar: Die Lücken werden aktiv angegriffen. Das BSI führt in seiner aktualisierten Warnung (Version 1.2) einen öffentlich verfügbaren Proof-of-Concept auf und berichtet von automatisierten Angriffsversuchen, die schon vor Erscheinen der Patches begannen und danach deutlich zunahmen. Das Sicherheitsunternehmen watchTowr beobachtet Angriffe in seinem weltweiten Honeypot-Netz seit dem 21. Oktober (watchTowr).
Gleichzeitig schreibt das BSI, dass ihm bisher keine erfolgreich kompromittierten Systeme aus der regulierten Wirtschaft oder der Bundesverwaltung gemeldet wurden. Viele Betreiber haben also schnell gepatcht. Laut BSI ist die Zahl verwundbarer Systeme weltweit aber noch sehr hoch, entweder weil Updates fehlen oder weil die PHP-Version seit Langem keine Updates mehr bekommt. Berichte, die Patches seien unvollständig, hat das BSI als widerlegt eingestuft. Die US-Behörde CISA hat die Lücken bis zum 22. Oktober noch nicht in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen.
Welche Websites sind betroffen?
Betroffen ist jede Website, deren Server PHP für Webanfragen nutzt und noch nicht aktualisiert wurde. Laut Huntress gilt das unabhängig vom Betriebsmodus, also für PHP-FPM, Apache mod_php, php-cgi, FrankenPHP und LiteSpeed.
Dazu gehören die gängigen Systeme, auf denen viele Unternehmenswebsites laufen:
- WordPress und WooCommerce-Shops
- Joomla, Drupal und Typo3
- Shopsysteme wie Magento und Shopware
- Lernplattformen wie Moodle
- Verwaltungsoberflächen von Hostern und selbst gebaute PHP-Anwendungen
- Netzwerkgeräte und Firewalls mit eingebautem PHP, laut BSI etwa pfSense und OPNsense, dazu Docker-Container mit PHP
Nicht direkt betroffen sind Websites, die komplett ohne PHP auskommen, etwa reine statische Seiten oder Shops auf gehosteten Plattformen wie Shopify, bei denen der Anbieter die Server betreibt.
Welche PHP-Versionen sind sicher?
Sicher sind die am 21. Oktober 2026 veröffentlichten Versionen. CISA nennt diese Stände:
| PHP-Zweig | Sichere Version ab | Status |
|---|---|---|
| PHP 8.5 | 8.5.12 | aktiv unterstützt |
| PHP 8.4 | 8.4.27 | aktiv unterstützt |
| PHP 8.3 | 8.3.36 | nur noch Sicherheits-Updates |
| PHP 8.2 | 8.2.35 | nur noch Sicherheits-Updates |
| PHP 8.1 und älter | kein offizielles Update | nicht mehr unterstützt |
Für PHP 7.4, 8.0 und 8.1 hat das PHP-Projekt laut Huntress nur minimale Korrekturen im Quellcode bereitgestellt. Wer noch so alte Versionen betreibt, sollte auf eine aktuelle Version wechseln. Linux-Distributionen liefern eigene, korrigierte Pakete, dort zählt der Stand des Paketes, nicht die Versionsnummer allein.
Wie prüfe ich, ob meine Website sicher ist?
Die PHP-Version deiner Website findest du meist in der Verwaltungsoberfläche deines Hostings, in WordPress unter Werkzeuge, Website-Zustand, Info, Server. So gehst du vor:
- PHP-Version prüfen und mit der Tabelle oben vergleichen.
- Bei älterer Version das Update im Hosting-Panel auslösen oder deinen Hoster bzw. deine Agentur kontaktieren. Ein WordPress-, Plugin- oder Theme-Update ersetzt das nicht.
- Nach dem Update die Website testen: Startseite, Formulare, Shop und Login.
- Prüfen, ob es Hinweise auf einen Angriff gibt: unbekannte Dateien im Webverzeichnis, neue Administratoren, unbekannte geplante Aufgaben.
- Wenn du nicht sofort aktualisieren kannst: die Website vorübergehend offline nehmen oder hinter eine Web Application Firewall stellen, wie es CISA empfiehlt.
Für nicht mehr unterstützte Versionen nennt Huntress als Übergangsmaßnahme die Einstellung session.upload_progress.enabled = Off in der php.ini. Das ersetzt kein Update, entschärft aber die bekannten Angriffswege.
Was tun, wenn die Seite schon angegriffen wurde?
Bei Verdacht auf einen erfolgreichen Angriff solltest du den Server vom Netz nehmen, bevor du aufräumst. Laut Huntress gehören dazu: Server isolieren, Logdateien von Webserver und PHP sichern und nach Webshells, neuen Dateien im Webverzeichnis, neuen Cronjobs und neuen Benutzerkonten suchen.
Wichtig ist außerdem, alle Zugangsdaten zu ändern, die auf dem Server lagen: Datenbank, Mail, API-Schlüssel und Zahlungsanbieter. Laut Huntress kann eine der Lücken auch Speicherinhalte preisgeben, also Passwörter, Tokens oder Zertifikate. Werden personenbezogene Daten betroffen, können Meldepflichten nach DSGVO greifen. Das ist keine Rechtsberatung, im Zweifel hilft dein Datenschutzbeauftragter.
Wie Weblabs reagiert hat
Wir haben die von uns betreuten Server und Websites sofort nach Veröffentlichung der Updates auf die abgesicherten PHP-Versionen gebracht. Unsere eigene Infrastruktur läuft auf PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12, also auf den korrigierten Ständen. Alle Kundenprojekte, die wir betreuen, sind gepatcht.
Solche Vorfälle zeigen, wie wichtig es ist, dass sich jemand aktiv um den Server kümmert. Viele Websites laufen jahrelang ohne Wartung, und wenn es ernst wird, fühlt sich niemand zuständig. Gerade kleine und mittlere Unternehmen stehen dann allein da.
Wenn deine Website betroffen ist oder du unsicher bist, prüfen wir sie für dich: PHP-Version, Updates, Spuren eines Angriffs und nächste Schritte. Und wenn du danach eine dauerhafte Betreuung möchtest, damit so etwas nicht wieder zur Hängepartie wird, freuen wir uns auf die Zusammenarbeit. Melde dich bei uns, auch wenn deine Website nicht von uns gebaut wurde.
Häufige Fragen
Ist meine WordPress-Website von PHP2Shell betroffen?
Ja, wenn der Server eine PHP-Version vor 8.2.35, 8.3.36, 8.4.27 bzw. 8.5.12 nutzt. Die Lücke steckt im PHP-Interpreter, nicht in WordPress. Deshalb hilft ein WordPress-Update allein nicht, die PHP-Version auf dem Server muss aktualisiert werden.
Wie finde ich meine PHP-Version heraus?
In WordPress unter Werkzeuge, Website-Zustand, Info, Server. Alternativ in der Verwaltungsoberfläche deines Hostings, etwa Plesk oder cPanel. Im Zweifel fragst du deinen Hoster oder deine Agentur.
Was mache ich, wenn ich nicht sofort aktualisieren kann?
CISA empfiehlt, betroffene Systeme vorübergehend offline zu nehmen oder hinter eine Web Application Firewall zu stellen. Für nicht mehr unterstützte Versionen nennt Huntress die Einstellung session.upload_progress.enabled = Off als Übergangslösung. Ein Update ersetzt das nicht.
Wird die Lücke schon aktiv ausgenutzt?
Ja, es gibt Angriffsversuche. Das BSI berichtet in seiner Warnung vom 22. Oktober 2026 von einem öffentlichen Proof-of-Concept und automatisierten Angriffen, watchTowr beobachtet Angriffe seit dem 21. Oktober. Erfolgreiche Angriffe auf Unternehmen oder Behörden sind dem BSI bisher nicht bestätigt. Wer noch nicht gepatcht hat, sollte es sofort tun.
Sind Shopify-Shops betroffen?
Bei Shopify betreibt der Anbieter die Server selbst, du hast darauf keinen Einfluss und musst nichts aktualisieren. Betroffen sind vor allem selbst gehostete Systeme wie WordPress, WooCommerce, Shopware, Joomla oder Typo3.
Hilft Weblabs auch bei Websites, die nicht von euch gebaut wurden?
Ja. Wir prüfen PHP-Version, Updates und mögliche Spuren eines Angriffs und sagen dir, was zu tun ist. Auf Wunsch übernehmen wir danach die laufende Wartung.
Quellen
- PHP: Kritische Schwachstellen bedrohen Webanwendungen weltweit (BITS-H 2026-297981-1232, Version 1.2) BSI, 2026-10-22
- Critical Vulnerabilities in PHP Require Immediate Patching CISA, 2026-10-21
- Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities Huntress, 2026-10-21
- Sicherheitslücke bei PHP: Millionen Webseiten bedroht ZDFheute / dpa, 2026-10-21
- PHP RCE FAQ: CVE-2026-109618 & CVE-2026-109619 watchTowr, 2026-10-22
Stand: Oktober 2026. Angaben ohne Gewähr, keine Rechtsberatung.